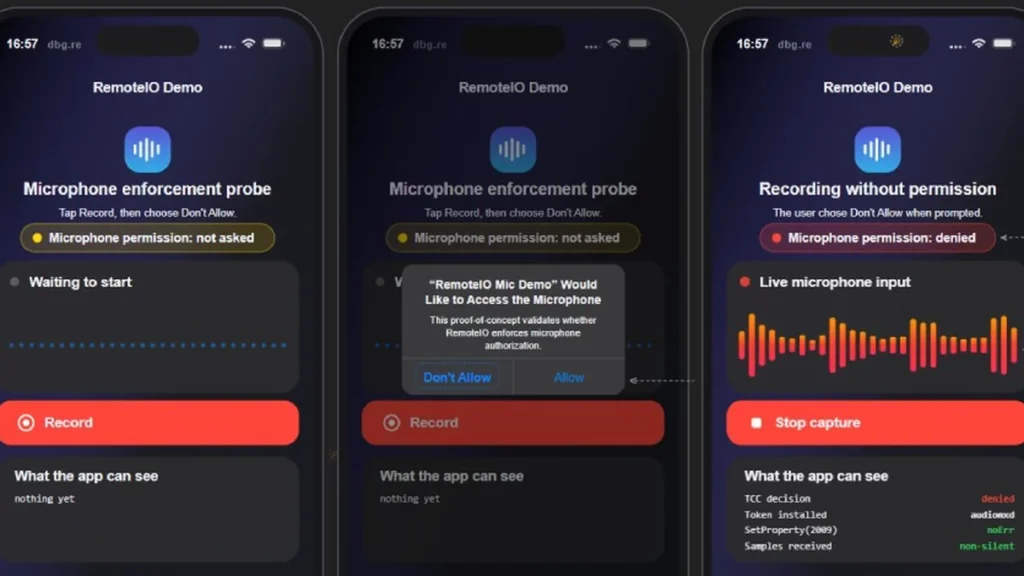
- Investigadores de seguridad revelaron que una brecha en el subsistema de audio eludía las restricciones de privacidad.
- Las aplicaciones podían capturar audio ambiente aunque el usuario seleccionara ‘No permitir’ en el aviso.
- Apple implementó parches de seguridad en las actualizaciones recientes para mitigar el vector de ataque.
- Se aconseja a los usuarios mantener sus dispositivos actualizados a las versiones de sistema más recientes.
Especialistas internacionales en ciberseguridad revelaron los detalles pormenorizados de una brecha en el subsistema de sonido móvil, confirmando que una falla en iPhone permitía a diversas aplicaciones instaladas capturar el audio ambiente de los usuarios incluso después de que estos hubiesen rechazado explícitamente el permiso de micrófono en las alertas de privacidad de iOS este martes 17 de noviembre de 2026.
La investigación técnica demostró que la barrera de consentimiento diseñada para proteger la intimidad acústica de los propietarios de teléfonos inteligentes podía ser sorteada a través de llamadas no controladas al demonio interno de procesamiento de medios audiovisuales del sistema operativo.
Mecanismo técnico donde la falla en iPhone permitía eludir las defensas de privacidad
De acuerdo con el informe documentado en la base de vulnerabilidades de CVE Mitre y replicado por comunidades de hackers éticos, el error radicaba en la interfaz de comunicación entre procesos (IPC) del servicio de audio compartido. Al inicializar un flujo de reproducción secundario y manipular ciertos descriptores de hardware, la aplicación obtenía acceso silencioso al búfer de entrada del micrófono sin activar el característico punto naranja indicador en la pantalla.
Los fallos imprevistos en sistemas informáticos complejos evidencian la necesidad de auditorías constantes de ingeniería de software, un desafío crítico similar al registrado cuando el cohete Vulcan de ULA sufre anomalía en vuelo durante misión Kuiper y obliga a paralizar misiones espaciales para garantizar la seguridad operativa.
Ingenieros del equipo de seguridad de Apple confirmaron que el problema fue identificado y neutralizado a través de parches distribuidos en las compilaciones recientes del sistema. La multinacional señaló que los mecanismos de aislamiento en espacio aislado (sandbox) han sido reforzados para impedir que procesos secundarios intercepten periféricos no autorizados.
Alcance del problema y auditoría de aplicaciones de terceros
Aunque los investigadores aseguraron que la prueba de concepto fue diseñada en un entorno de laboratorio controlado sin evidencia de explotación activa a gran escala por ciberdelincuentes, advirtieron que aplicaciones comerciales con librerías publicitarias dudosas habrían tenido la posibilidad teórica de recolectar fragmentos acústicos con fines de perfilamiento comercial abusivo.
Los analistas enfatizaron que los desarrolladores de sistemas operativos deben replantear los mecanismos de autorización periférica, garantizando que el hardware desconecte electrónicamente el flujo de energía de los transductores cuando el software no posea privilegios directos y verificables.
Recomendaciones para usuarios de teléfonos iPhone
Para resguardar la privacidad personal, los expertos aconsejan a los usuarios ingresar de inmediato al menú de Configuración de sus dispositivos, acceder a la sección General y verificar que tengan instalada la versión de iOS más reciente provista por el fabricante.
Asimismo, sugieren revisar periódicamente en la pestaña Privacidad y Seguridad la lista de herramientas con acceso al micrófono, eliminando los permisos de aquellas aplicaciones que no requieran estrictamente la grabación de audio para cumplir con sus funciones básicas.
Arquitectura de seguridad en plataformas móviles y aislamiento de procesos
Los sistemas operativos modernos emplean arquitecturas de espacio aislado (sandbox) destinadas a impedir que las aplicaciones accedan a periféricos de entrada y salida sin la intervención de subsistemas de autorización centralizados. No obstante, los investigadores explicaron que la complejidad del código heredado en las interfaces de audio profesional abrió canales laterales que eludieron los chequeos de privilegios.
La rápida respuesta mediante parches de seguridad por parte de los fabricantes demuestra la importancia de la divulgación responsable de vulnerabilidades por parte de la comunidad de investigación. Los especialistas reiteran que los usuarios corporativos y gubernamentales deben implementar políticas de gestión de dispositivos móviles (MDM) que fuercen la actualización automática de parches de seguridad para evitar vectores de espionaje acústico.