- La vulnerabilidad recibe una calificacion de severidad casi perfecta de 9.8 en escala CVSS.
- Permite a atacantes no autenticados ejecutar codigo malicioso mediante paquetes de red manipulados.
- Afecta a versiones ampliamente distribuidas en entornos productivos de Ubuntu y Red Hat.
- Desarrolladores del kernel publicaron parches de emergencia que deben aplicarse de inmediato.
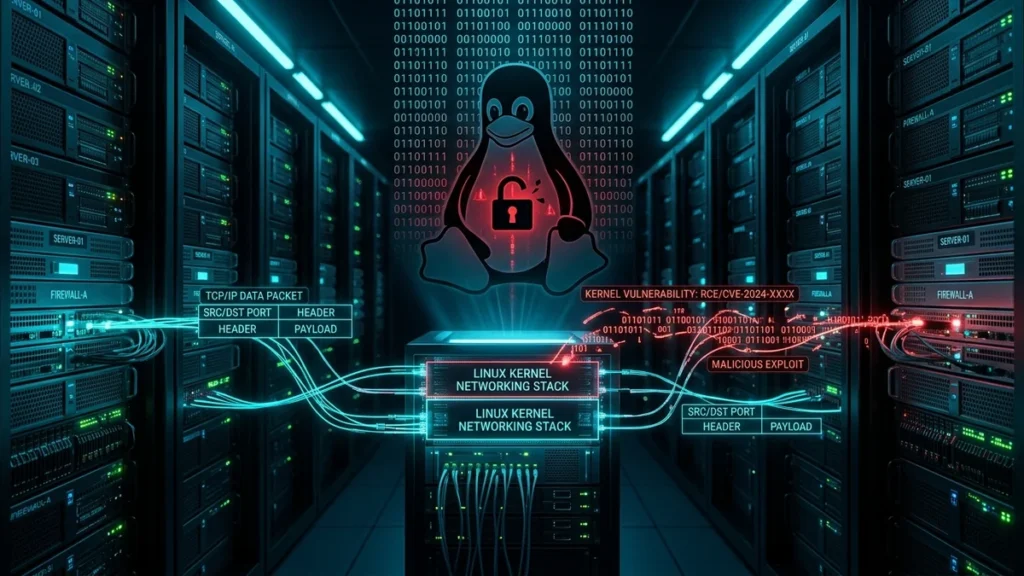
La infraestructura digital global ha entrado en estado de alerta tras confirmarse la deteccion de una peligrosa falla TCP en Linux clasificada con un indice de severidad critica de 9.8 sobre 10 en el Sistema de Puntuacion de Vulnerabilidades Comunes (CVSS). El fallo compromete directamente la pila de red del nucleo del sistema operativo, permitiendo que actores maliciosos ejecuten codigo arbitrario de forma remota sin requerir contraseñas ni permisos previos.
El problema reside en la rutina interna que procesa los paquetes de transmision de datos en conexiones bajo el protocolo TCP, donde un desbordamiento de memoria intermedia (buffer overflow) puede ser inducido mediante el envio de tramas de red especialmente construidas desde cualquier punto de internet. Esto otorga al intruso la capacidad de tomar el control total de servidores corporativos, nodos de computacion en la nube y dispositivos embebidos.
La magnitud del impacto radica en que Linux sustenta la gran mayoria de los centros de datos, plataformas web, enrutadores de telecomunicaciones y servicios bancarios del planeta. Entender este tipo de vulnerabilidades perimetrales se alinea con el estudio de las tendencias tecnologicas y seguridad en entornos digitales, donde el aseguramiento de los canales de transmision constituye un requerimiento inviolable para sostener la continuidad operativa.
Alcance y riesgos de la falla TCP en Linux en entornos nube
La gravedad intrinseca de la falla TCP en Linux provoco una reaccion inmediata por parte de las principales distribuciones comerciales y comunitarias. Entornos empresariales de alta demanda como los gestionados por Red Hat Enterprise Linux, Debian, SUSE y Canonical han iniciado la distribucion acelerada de actualizaciones de seguridad para salvaguardar clusters de computacion.
Desde la plataforma de seguridad de Ubuntu Security se emitieron boletines urgentes instando a los clientes de centros de datos a actualizar sus kernels a las ramas seguras y reiniciar las maquinas virtuales de forma programada para cerrar de inmediato la ventana de exposicion cibernetica.
Paralelamente, registros de la National Vulnerability Database (NVD) confirman que la falla no exige interaccion alguna por parte del usuario ni configuraciones complejas para ser explotada, lo que la convierte en un candidato directo para ser incorporada en gusanos informaticos automatizados y herramientas de espionaje avanzado.
Especialistas en arquitectura de sistemas recomiendan verificar si las funciones de aceleracion de red o descarga de segmentacion TCP estan activas en las interfaces fisicas, ya que ciertos controladores podrian amplificar el comportamiento erratico de la memoria del kernel.
Los expertos recomiendan a los administradores de redes implementar filtros en cortafuegos perimetrales para descartar paquetes TCP anomalos, restringir la visibilidad publica de servicios internos y acelerar el despliegue de las correcciones oficiales en todos los servidores expuestos.
Los especialistas en ingenieria inversa detallaron que la anomalia se desencadena especificamente cuando el subsistema de red procesa opciones TCP no convencionales en cabeceras de paquetes con longitud desalineada. Al intentar reensamblar los segmentos de datos en la cola de recepcion del controlador de red, se produce una corrupcion de punteros en la memoria dinamica del nucleo del sistema operativo.
Esta corrupcion permite a un atacante remoto sobrescribir estructuras de control de ejecucion sin necesidad de interactuar con ningun servicio o aplicacion de nivel superior. En consecuencia, servidores que unicamente tengan un puerto de escucha abierto a internet quedan inmediatamente desprotegidos frente al envio de paquetes disenados con precision quirurgica.
Ademas de la actualizacion perentoria del kernel, los ingenieros de infraestructura recomiendan habilitar modulos de proteccion como eBPF o filtros basados en iptables avanzados para descartar tramas que contengan combinaciones anomalas de banderas TCP SYN, FIN y RST que no respeten el estandar RFC formal.
Fuente original: The Hacker News – Linux TCP Vulnerability