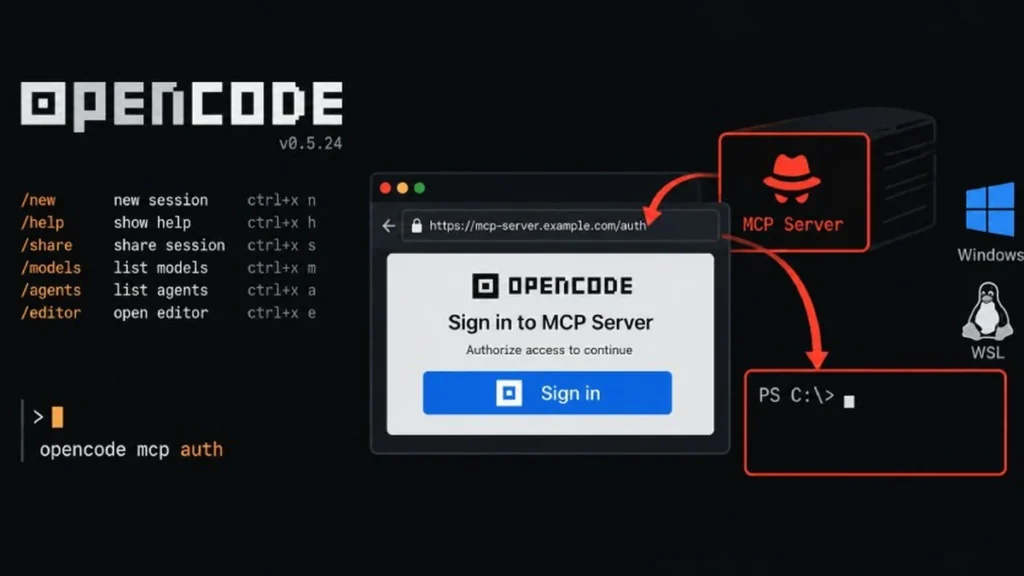
- La vulnerabilidad afecta al flujo de autenticación OAuth y enlace de herramientas externas en OpenCode.
- Un servidor malicioso que implemente Model Context Protocol (MCP) puede inyectar comandos de sistema durante el login.
- La falla no requiere permisos elevados de administrador para comprometer la sesión de usuario en Windows.
- Desarrolladores publicaron una actualización urgente para validar esquemas de URI y aislar procesos externos.
Mecanismo de explotación a través del protocolo MCP
Investigadores especializados en seguridad de aplicaciones han advertido sobre una vulnerabilidad de alta gravedad en el entorno de desarrollo asistido por inteligencia artificial OpenCode, una herramienta ampliamente utilizada por programadores para interactuar con agentes inteligentes y modelos de lenguaje avanzados. El fallo de seguridad permite que un servidor externo malicioso configurado bajo el Model Context Protocol (MCP) logre ejecutar código arbitrario del sistema operativo de manera remota en computadoras con Windows durante el flujo habitual de inicio de sesión o vinculación de cuentas.
El Model Context Protocol es un estándar abierto en plena expansión diseñado para interconectar modelos de inteligencia artificial con fuentes de datos corporativas, herramientas de depuración y repositorios de código locales y remotos. Sin embargo, en la versión de OpenCode para el sistema operativo de Microsoft, los controladores de esquemas de protocolos personalizados (custom URI schemes) no saneaban ni validaban adecuadamente los argumentos transferidos a la línea de comandos cuando el software invocaba al navegador web predeterminado para completar el protocolo de autenticación OAuth.
Al convencer a un desarrollador de conectarse a un servidor MCP público de apariencia legítima o hacer clic en un enlace de invitación contaminado, el atacante puede inyectar parámetros que fuerzan al subsistema de comandos de Windows a ejecutar binarios ocultos o scripts maliciosos de PowerShell en segundo plano. Debido a que el software de desarrollo opera en el contexto de la sesión activa del usuario, el intruso adquiere acceso instantáneo a los archivos del proyecto, credenciales de repositorios privados de Git, tokens de API en la nube y claves de cifrado SSH almacenadas en el equipo.
Impacto en el ecosistema de IA y recomendaciones para desarrolladores
Este hallazgo pone de manifiesto los nuevos vectores de riesgo emergentes que acompañan la integración masiva de agentes de inteligencia artificial y servidores de contexto modulares en los flujos de trabajo diarios de ingeniería de software. Históricamente, las extensiones para entornos de desarrollo pasaban por auditorías exhaustivas en tiendas de complementos centralizadas; sin embargo, la naturaleza descentralizada de los servidores MCP permite enlazar servicios externos sin mecanismos obligatorios de firma criptográfica de código.
De acuerdo con los registros analizados en el National Vulnerability Database (NVD), el problema recibió una calificación de gravedad elevada debido a la facilidad con la que puede ser explotado mediante técnicas de ingeniería social en plataformas colaborativas de código abierto. Al mismo tiempo, reportes técnicos de la división de seguridad de GitHub Security Lab recuerdan a las empresas desarrolladoras la imperiosa necesidad de aplicar listas blancas rigurosas a todos los esquemas de URI e impedir la ejecución de comandos encadenados.
El equipo de soporte de OpenCode publicó un parche de seguridad de emergencia que desactiva el paso de argumentos no filtrados y aísla la comunicación con servidores MCP dentro de entornos sandbox con privilegios mínimos. Se insta con urgencia a todos los profesionales y empresas que utilizan OpenCode en Windows a actualizar a la última versión estable y verificar que sus conexiones a herramientas externas provengan exclusivamente de fuentes oficiales y de probada reputación técnica.
El equipo de respuesta a incidentes recomendó a las empresas desarrolladoras auditar minuciosamente las políticas de ejecución de scripts en sus entornos corporativos y exigir firmas criptográficas verificadas para cualquier complemento de IA que interactúe con el sistema de archivos local. La adopción de arquitecturas de confianza cero en el ecosistema de herramientas de desarrollo asistido por inteligencia artificial resulta vital para proteger la propiedad intelectual y los secretos empresariales frente a vectores de ataque emergentes.
Para ampliar la información sobre este tema, conoce las mejores prácticas de ciberseguridad y novedades tecnológicas con cobertura continua.