- Especialistas en ciberseguridad identificaron grabaciones accidentales de sonido ambiente en los dispositivos de Meta.
- Los micrófonos integrados capturaron fragmentos de conversaciones privadas sin que los usuarios pronunciaran el comando de voz.
- La falla técnica fue detectada tras una actualización de firmware en el módulo de procesamiento de inteligencia artificial.
- Organismos de protección al consumidor exigen auditorías independientes sobre el almacenamiento de datos en la nube.
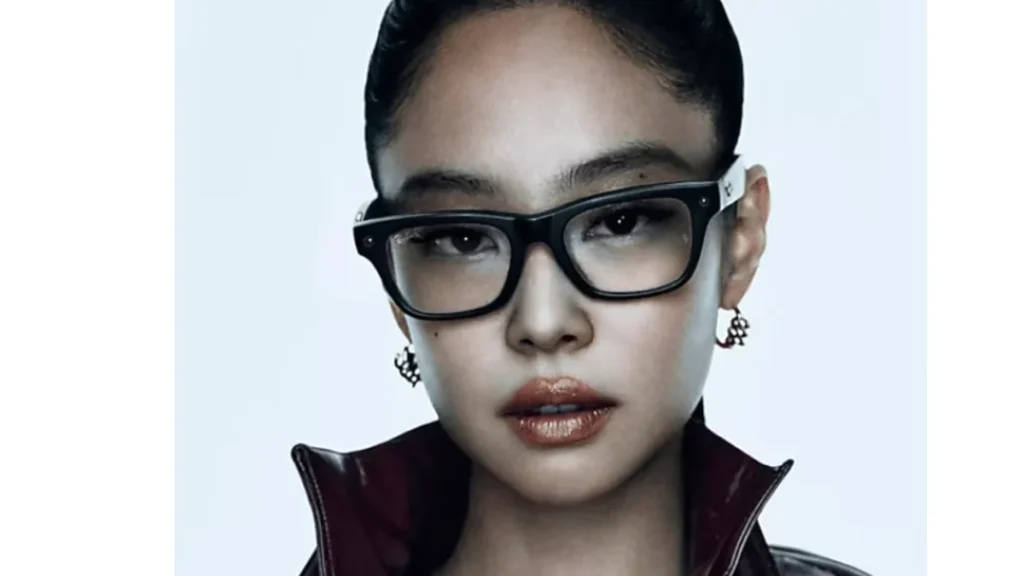
Una delicada vulnerabilidad de privacidad encendió las alarmas en el sector tecnológico internacional. Investigadores independientes de seguridad informática revelaron que las gafas inteligentes Ray-Ban Meta, desarrolladas en alianza entre el gigante de las redes sociales y el conglomerado óptico EssilorLuxottica, registraron y transmitieron fragmentos de audio de conversaciones privadas sin que las personas hubieran activado de forma deliberada el asistente de inteligencia artificial.
El hallazgo fue documentado por analistas forenses de datos, quienes comprobaron mediante monitoreo de paquetes de red que los cinco micrófonos periféricos incorporados en las monturas de los lentes se activaban de manera espontánea ante ruidos cotidianos o palabras que el algoritmo interpretaba erróneamente como la frase desencadenante ‘Hey Meta’. En numerosos casos de prueba, los archivos de voz fueron remitidos a los servidores de procesamiento de la compañía sin encender el indicador LED exterior de advertencia.
Riesgos para la intimidad y fallos en el reconocimiento del habla
La función de las gafas permite a los usuarios hacer preguntas en tiempo real, traducir letreros o solicitar descripciones visuales del entorno. No obstante, la sensibilidad excesiva de los filtros acústicos provocó que conversaciones de negocios confidenciales, consultas médicas y diálogos domésticos íntimos quedaran almacenados en los historiales de voz de las aplicaciones de los usuarios.
Portavoces de Meta Platforms reconocieron que un error en la última versión del software de cancelación de ruido generó ‘falsos positivos’ en el encendido de los sensores de escucha pasiva, asegurando que los registros incidentales no fueron utilizados para el entrenamiento de sus modelos de lenguaje masivo (LLM) y anunciando la distribución de un parche correctivo urgente para silenciar los transductores cuando el dispositivo no reciba una orden intencional.
Ingenieros en ciberseguridad que auditaron el tráfico cifrado de los lentes constataron que las muestras de voz se enviaban en ráfagas breves de hasta doce segundos hacia centros de datos en Estados Unidos e Irlanda, generando inquietud sobre la retención temporal de metadatos de ubicación geográfica y dirección IP asociados a cada sesión inadvertida.
Escrutinio regulatorio y advertencias de los defensores de privacidad
La falla desató inmediatas reacciones por parte de colectivos de libertades civiles y agencias gubernamentales. Organizaciones como la Electronic Frontier Foundation (EFF) advirtieron que la proliferación de dispositivos portables (wearables) con IA ubicua normaliza la recopilación descontrolada de información biométrica en espacios públicos, vulnerando no solo los derechos del usuario sino también la privacidad de los terceros que lo rodean sin su consentimiento.
De forma paralela, comisionados de la Comisión Federal de Comercio de EE.UU. (FTC) anticiparon que solicitarán informes exhaustivos a la empresa tecnológica para corroborar si los datos acústicos capturados accidentalmente fueron eliminados de forma definitiva de los centros de datos en la nube. Esta discusión sobre gobernanza digital se suma a los debates regulatorios donde Ecuador asume roles clave en plataformas de telecomunicaciones para promover entornos digitales éticos.
Normativas internacionales y recomendaciones para usuarios
El incidente ha reabierto el debate sobre el cumplimiento del Reglamento General de Protección de Datos (RGPD) en la Unión Europea y las nuevas exigencias contempladas en la Ley de Inteligencia Artificial del bloque comunitario. Reguladores de protección de datos en Irlanda y Francia analizan si la captación inadvertida de voz infringe las garantías de consentimiento expreso, especialmente cuando los dispositivos registran información biométrica de transeúntes que no utilizan el producto ni pueden advertir su funcionamiento en espacios públicos.
Ante esta vulnerabilidad, especialistas en ciberseguridad recomiendan a los propietarios de las gafas inteligentes desactivar la función de ‘escucha permanente’ desde los ajustes de la aplicación móvil Meta View, forzando la activación manual del asistente únicamente mediante el panel táctil de la patilla. Asimismo, se aconseja revisar y purgar con regularidad el historial de interacciones almacenado en los servidores corporativos, así como silenciar los dispositivos en recintos corporativos sensibles, consultorios de salud y entidades financieras.
El caso demuestra que la convergencia entre hardware vestible e inteligencia artificial exige controles de ingeniería más estrictos, donde la privacidad del usuario y de su entorno no dependa exclusivamente de algoritmos de detección propensos a fallos imprevistos.
El incidente resalta la urgencia de establecer estándares de auditoría técnica transparentes para los dispositivos con inteligencia artificial incrustada, equilibrando la conveniencia de los asistentes virtuales con el respeto irrestricto a la privacidad de las personas.