- Correos internos revelan que el CEO de Meta priorizó ganar cuota frente a OpenAI y Google.
- Equipos de ciberseguridad advirtieron riesgos de alucinaciones y vulnerabilidades de datos.
- El agente conversacional fue desplegado en WhatsApp, Instagram y las gafas inteligentes.
- Entidades reguladoras de Estados Unidos y Europa revisan los protocolos de contención del sistema.
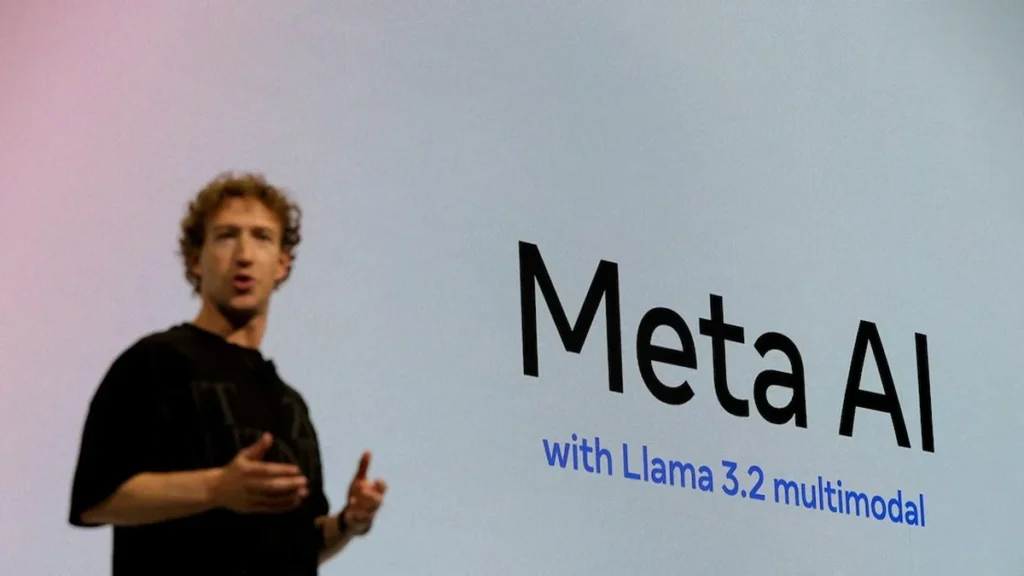
Una filtración de memorandos y comunicaciones corporativas internas ha puesto al descubierto que Mark Zuckerberg, director ejecutivo de Meta Platforms, instruyó la liberación acelerada de su nuevo asistente autónomo de inteligencia artificial a escala global, desestimando advertencias formales elevadas por sus propios ingenieros de seguridad informática sobre brechas de vulnerabilidad y generación de información falsa.
Presión competitiva frente a OpenAI y Google
Los documentos reflejan que la cúpula corporativa de Silicon Valley estaba obsesionada con no ceder terreno en la carrera armamentística de la IA generativa frente a competidores como ChatGPT de OpenAI y Gemini de Google. Los desarrolladores del equipo de investigación advirtieron que el modelo de lenguaje subyacente presentaba sesgos pronunciados y tendía a filtrar datos contextuales en conversaciones privadas; sin embargo, la orden ejecutiva fue integrar el software en las interfaces de WhatsApp, Instagram y Facebook Messenger.
Esta disputa entre velocidad de comercialización y seguridad tecnológica tiene repercusiones en todos los ámbitos de la sociedad moderna, tal como se analiza en la cobertura sobre el impacto de la tecnología e insumos productivos en la economía nacional, donde la dependencia de plataformas digitales centralizadas impone nuevos desafíos de gestión y costos para las empresas.
Riesgos de desinformación y agentes autónomos
El asistente cuestionado no se limita a responder consultas textuales, sino que cuenta con capacidad para ejecutar acciones directas en nombre de los usuarios, tales como enviar mensajes programados, coordinar compras en línea y modificar configuraciones de privacidad. La falta de barreras de contención robustas facilitó que usuarios malintencionados ejecutaran inyecciones de comandos para forzar al sistema a producir consejos médicos erróneos y discursos de odio encubiertos.
Informes de la Comisión Federal de Comercio de Estados Unidos y dictámenes del Comité Europeo de Protección de Datos advierten que las tecnológicas que priorizan el lanzamiento de algoritmos defectuosos sobre la salvaguarda ciudadana se exponen a sanciones financieras multimillonarias bajo la Ley de Inteligencia Artificial de la Unión Europea.
Respuesta de la empresa y auditorías externas
Tras las revelaciones periodísticas, portavoces de Meta aseguraron que los riesgos detectados fueron mitigados mediante actualizaciones en la nube posteriores al estreno y que ningún usuario sufrió vulneración comprobada de su información confidencial. No obstante, la compañía anunció la conformación de un comité externo de supervisión ética independiente.
El debate subraya la fragilidad del control ético en las grandes multinacionales de Internet. Mientras los gigantes tecnológicos compiten por acaparar la atención de miles de millones de usuarios conectados, la comunidad científica reitera que el despliegue de sistemas autónomos requiere estándares de verificación tan rigurosos como los aplicados en la industria aeronáutica o farmacéutica mundial.
Desafíos regulatorios y supervisión en mercados emergentes
La precipitada comercialización del asistente de inteligencia artificial ha encendido las alarmas de las agencias de defensa del consumidor en diversos continentes. Especialistas en derechos digitales señalan que el despliegue del software en aplicaciones de mensajería de uso masivo expone a millones de usuarios no familiarizados con la tecnología a riesgos de ingeniería social, desinformación algorítmica y filtraciones involuntarias de información bancaria o personal.
Ante estas advertencias, diversos colectivos ciudadanos han solicitado a las autoridades de telecomunicaciones que impongan auditorías de código independientes y auditorías de sesgo a las plataformas tecnológicas extranjeras antes de permitir la activación por defecto de herramientas generativas en las redes móviles nacionales, protegiendo así la soberanía de los datos y la privacidad de los usuarios en los países en vías de desarrollo.