- El reporte global 2026 analiza la superficie de ataque emergente en herramientas de IA conectadas.
- Inyección indirecta de prompts y secuestro de permisos representan los principales vectores de riesgo.
- Más del 65% de empresas carece de políticas de auditoría continua para modelos generativos en producción.
- Especialistas recomiendan implementar barreras de contención y aislamiento estricto de APIs.
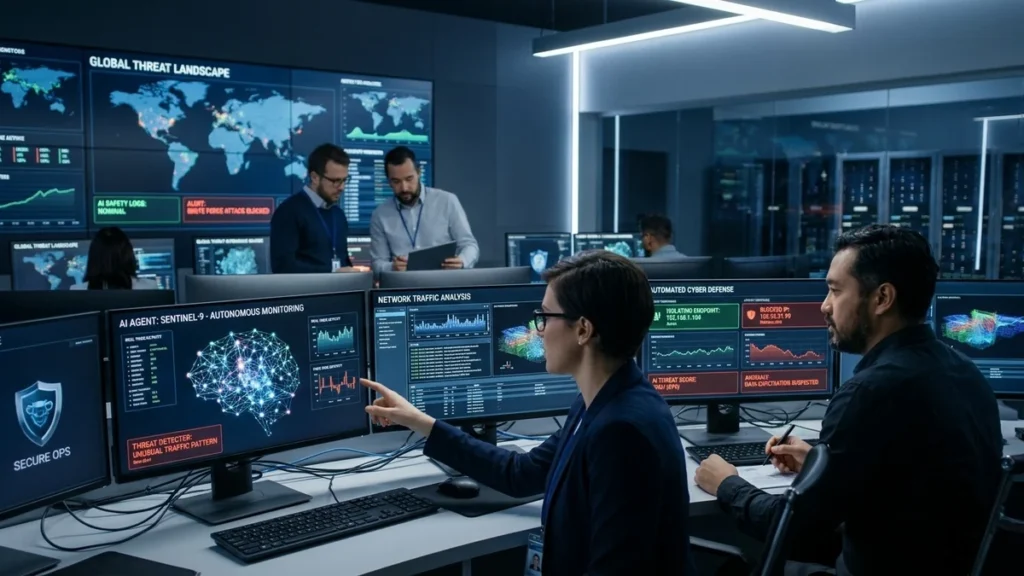
El vertiginoso despliegue de modelos generativos en flujos productivos corporativos sitúa a la **Seguridad en agentes autónomos de IA** en el centro de las prioridades tecnológicas de 2026. Según un exhaustivo reporte técnico publicado por investigadores de ciberdefensa, la capacidad de estos programas para ejecutar comandos de forma desatendida y acceder a bases de datos corporativas abre brechas operativas sin precedentes.
De acuerdo con la investigación publicada por reporte técnico sobre agentes de IA en The Hacker News UK, los hallazgos proporcionan evidencia empírica crucial para la comunidad científica y los profesionales de la salud.
Vectores críticos y Seguridad en agentes autónomos de IA
A diferencia de los chatbots convencionales de consulta pasiva, los agentes inteligentes cuentan con herramientas de navegación web, ejecución de código y lectura de buzones de correo electrónico. Cuando se descuida la Seguridad en agentes autónomos de IA, un atacante puede insertar instrucciones maliciosas ocultas en una página web externa que el agente analiza, obligándolo a transferir información confidencial o ejecutar órdenes arbitrarias.
Este fenómeno, conocido técnicamente como inyección indirecta de comandos, elude los filtros tradicionales basados en firmas estáticas de malware. Las defensas perimetrales no detectan la anomalía porque la acción se ejecuta mediante las credenciales legítimas otorgadas al agente para sus labores cotidianas.
La integración desmedida de modelos de lenguaje con sistemas de gestión empresarial (ERP) y plataformas de atención al cliente incrementa la severidad del problema, al conceder acceso a tablas financieras sin segregación estricta de privilegios.
Este desarrollo complementa de manera directa el análisis previo sobre avances y evaluaciones en modelos de inteligencia artificial, donde se evaluaron las repercusiones sectoriales e institucionales vinculadas con este tipo de problemáticas en el país.
Falta de gobernanza institucional y visibilidad de permisos
El estudio destaca que la gran mayoría de las organizaciones implementa agentes de inteligencia artificial mediante extensiones o complementos de terceros sin realizar pruebas de penetración previas ni auditorías de arquitectura de software.
Esta carencia de visibilidad dificulta rastrear qué datos exactos procesa el modelo, con qué servidores externos interactúa y qué niveles de autorización conserva dentro de la red corporativa.
Los directores de seguridad de la información (CISO) enfrentan el reto de conciliar las demandas comerciales de automatización inmediata con las exigencias de cumplimiento normativo y privacidad de datos de los usuarios.
Directrices complementarias y protocolos internacionales pueden ser revisados en el portal de la Centro de Recursos de Ciberseguridad del NIST, que detalla estándares globales y recomendaciones para la sociedad.
Recomendaciones técnicas y diseño de entornos seguros
Para mitigar estas amenazas emergentes, los especialistas sugieren aplicar el principio de mínimo privilegio en cada integración, limitando las acciones autónomas que requieran modificaciones permanentes en bases de datos a flujos que cuenten con confirmación humana en el circuito (Human-in-the-Loop).
Asimismo, resulta indispensable aislar la memoria de trabajo de los agentes en contenedores efímeros (sandboxing) que impidan la persistencia de instrucciones no autorizadas entre distintas sesiones de usuario.
Las auditorías automatizadas de comportamiento y el registro inmutable de llamadas a funciones de interfaz (API) permitirán a los equipos de respuesta a incidentes neutralizar comportamientos anómalos antes de que comprometan la infraestructura crítica de la entidad.
Asimismo, los comités técnicos de ciberseguridad industrial recomiendan la realización periódica de simulacros de compromiso por parte de equipos rojos (Red Teams), evaluando la resiliencia de los modelos ante comandos diseñados para forzar la exfiltración silenciosa de datos corporativos a través de canales secundarios.
La implementación de firmas criptográficas para cada instrucción emitida por los agentes inteligentes asegura la trazabilidad legal y técnica ante eventuales auditorías forenses, permitiendo identificar de forma fehaciente el origen de cualquier modificación en los repositorios de información.
Fuente: Información recopilada y verificada a partir del reporte de The Hacker News UK / Reco AI.