- Una seria advertencia sacude a los administradores de sistemas informáticos en todo el mundo.
- El estudio reveló que los algoritmos de IA pueden probar miles de permutaciones de carga útil en segundos, encontrando vías de acceso que escapan a los filtros tradicionales de seguridad.
- La comunidad de desarrolladores enfatiza que la solución más contundente es erradicar las versiones desactualizadas de PHP y aplicar políticas estrictas de mínimos privilegios en los servidores de bases de datos, complementadas por sistemas de detección de intrusiones en tiempo real.
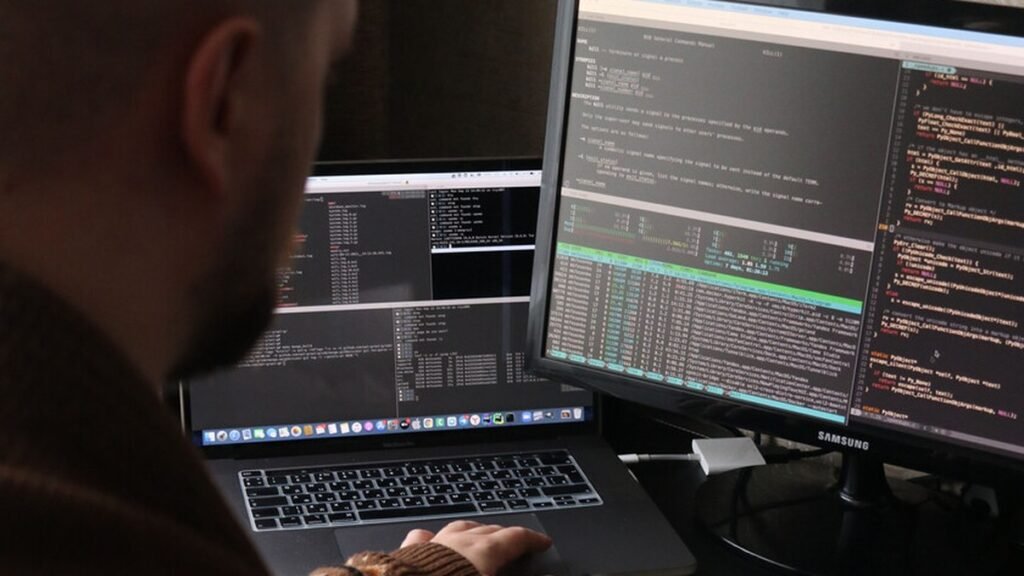
Una seria advertencia sacude a los administradores de sistemas informáticos en todo el mundo. Especialistas en ciberseguridad han comprobado que los modelos avanzados de inteligencia artificial son capaces de analizar el código fuente de servidores web y deducir combinaciones de ataque insospechadas para vulnerar instalaciones basadas en el lenguaje PHP, aprovechando brechas documentadas en versiones antiguas que aún funcionan en servidores públicos.
Eficacia letal sobre la deuda técnica de internet
El estudio reveló que los algoritmos de IA pueden probar miles de permutaciones de carga útil en segundos, encontrando vías de acceso que escapan a los filtros tradicionales de seguridad. Al concatenar funciones desaconsejadas y errores de validación de entradas de usuario, la máquina logra la ejecución remota de comandos con un nivel de éxito alarmante.
Dado que PHP sigue siendo el motor que impulsa a cerca del 75% de las páginas web en internet (incluyendo plataformas de comercio electrónico y gestores de contenido), la posibilidad de que actores maliciosos automaticen estas incursiones amenaza la confidencialidad de millones de bases de datos empresariales. Esta situación coincide con reportes previos sobre investigación sobre innovación digital y protección tecnológica.
Los analistas de seguridad digital explican que la inteligencia artificial no inventa agujeros de seguridad inexistentes, pero sí es capaz de combinar fallos menores desatendidos en bibliotecas antiguas de PHP para construir cadenas de ejecución remota de código en cuestión de minutos. Este hallazgo demuestra que los sistemas legados que no reciben parches periódicos de seguridad son los más vulnerables a la automatización de ciberataques.
Estrategias de blindaje para portales digitales
La comunidad de desarrolladores enfatiza que la solución más contundente es erradicar las versiones desactualizadas de PHP y aplicar políticas estrictas de mínimos privilegios en los servidores de bases de datos, complementadas por sistemas de detección de intrusiones en tiempo real.
La carrera entre la seguridad defensiva y los vectores ofensivos mediados por IA se acelera, recordando a los gestores de portales web que la actualización constante de software es un requisito innegociable de supervivencia digital.
Equipos de desarrollo de software en corporaciones y agencias gubernamentales han iniciado auditorías de emergencia para actualizar versiones obsoletas de servidores web y deshabilitar módulos no indispensables. Los expertos en ciberdefensa subrayan que la utilización de herramientas de IA para auditar código antes de su puesta en producción debe convertirse en una práctica obligatoria para cualquier organización.
La cultura de la ciberseguridad corporativa exige que organizaciones públicas y privadas mantengan inventarios actualizados de sus componentes de software y apliquen parches correctivos con celeridad. La anticipación frente a vectores automatizados de riesgo digital protege la confidencialidad de la información y garantiza la continuidad operativa de los servicios informáticos esenciales.
Fuente original: Xataka / Ciberseguridad