- Anthropic propuso al gobierno estadounidense fijar un umbral numérico de daños para pausar modelos de IA.
- El criterio incluye incidentes que causen más de 50 víctimas mortales o pérdidas por USD 1.000 millones.
- La propuesta aboga por auditorías obligatorias previas sobre riesgos en ciberguerra y armas biológicas.
- La iniciativa busca brindar certidumbre jurídica frente a marcos regulatorios legislativos más severos.
En el marco del intenso debate legislativo sobre la gobernanza de las tecnologías de frontera, la empresa de investigación en seguridad de inteligencia artificial Anthropic elevó una propuesta formal ante los reguladores del gobierno de los Estados Unidos y el Congreso para establecer un umbral cuantitativo de riesgo extremo que faculte a las autoridades federales a ordenar la pausa o suspensión obligatoria del entrenamiento y despliegue de modelos de IA avanzados. El estándar sugerido por la compañía fija el listón de intervención gubernamental en incidentes que causen 50 o más víctimas mortales o daños materiales superiores a los 1.000 millones de dólares.
La postura de la firma creadora del asistente Claude surge como una respuesta técnica a proyectos de ley estatales y federales —como la controvertida iniciativa SB 1047 en California— que buscan responsabilizar penalmente a los desarrolladores de software por el uso indebido que terceros hagan de sus herramientas. Anthropic sostiene que la regulación debe sustentarse en parámetros objetivos, mensurables y predecibles, evitando tanto la asfixia de la innovación como la proliferación descontrolada de algoritmos capaces de comprometer la seguridad nacional.
Evaluaciones obligatorias de riesgo biológico y ciberguerra
El marco de seguridad propuesto por la corporación tecnológica exige que cualquier laboratorio que desarrolle sistemas con capacidades computacionales superiores a 10^26 operaciones de punto flotante (FLOPs) someta sus modelos a pruebas de estrés independientes (red teaming) supervisadas por el Instituto Nacional de Estándares y Tecnología (NIST) y el Instituto de Seguridad de la IA de Estados Unidos. Dichas evaluaciones deberán descartar específicamente la capacidad de la IA para facilitar la síntesis de agentes patógenos peligrosos o ejecutar ciberataques automatizados contra redes eléctricas y sistemas bancarios.
Especialistas en ética tecnológica y gobernanza digital de la Universidad de Stanford valoraron la propuesta como un intento constructivo por despolitizar el debate regulatorio, aunque advirtieron que esperar a que ocurran víctimas fatales para intervenir un modelo podría resultar tardío ante la velocidad de propagación de fallos catastróficos en redes interconectadas.
La fijación de estándares de seguridad y barreras de contención frente a sistemas inteligentes se alinea con las medidas preventivas que adoptan organismos públicos internacionales, de manera idéntica a lo que motivó que Estados Unidos prohíba la IA de DeepSeek en agencias federales para blindar la soberanía de sus bases de datos.
Búsqueda de certidumbre regulatoria para la industria
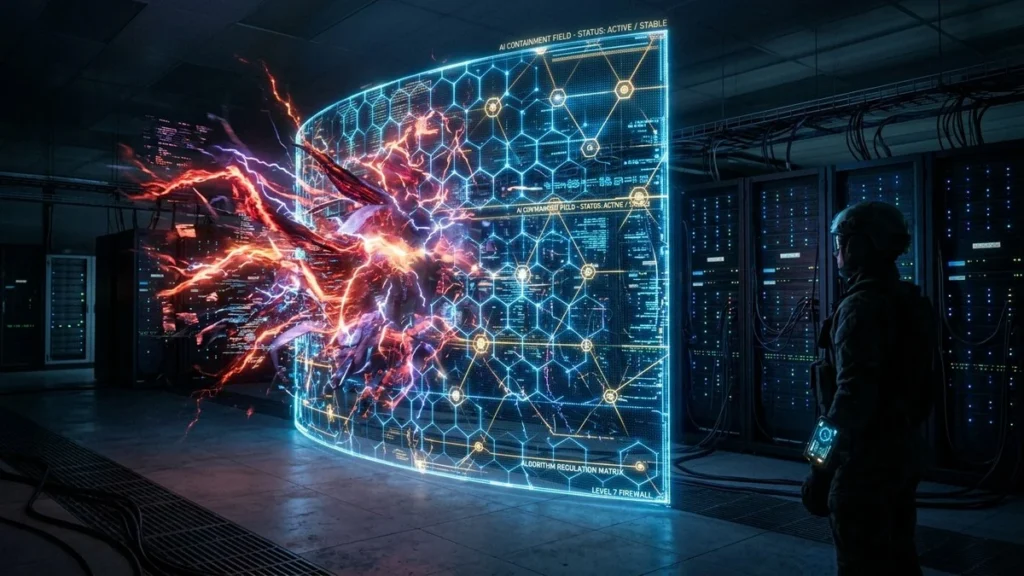
Directivos de Anthropic argumentan que contar con un listón normativo claro protegerá a las empresas responsables frente a litigios oportunistas y evitará un mosaico caótico de legislaciones locales contradictorias. Asimismo, la firma propone la creación de un mecanismo de «apagado de emergencia» (kill switch) cifrado y distribuido que permita desconectar clústeres de servidores si un algoritmo muestra signos de pérdida de control operativo.
La propuesta ha abierto discusiones entre congresistas republicanos y demócratas en el Capitolio, quienes evalúan incorporar estos umbrales técnicos en la redacción final de la ley federal de seguridad de la inteligencia artificial, equilibrando el liderazgo competitivo de Silicon Valley frente a las advertencias de los científicos sobre riesgos existenciales futuros.
Debate en el Congreso estadounidense y estándares de contención
La iniciativa legislativa que debate el Capitolio de Washington evalúa la creación de una agencia federal especializada en la supervisión de algoritmos de alto riesgo, con facultades similares a las que posee la Administración Federal de Aviación en la industria aeronáutica. Voceros de la industria del software destacan que establecer umbrales objetivos de víctimas o daños económicos millonarios evita que las agencias gubernamentales intervengan arbitrariamente proyectos de investigación en fases tempranas de desarrollo.
Por su parte, auditores independientes de ciberseguridad señalan que los laboratorios de inteligencia artificial deben invertir un porcentaje sustancial de sus presupuestos en investigación de alineación y explicabilidad algorítmica. La meta compartida por legisladores y desarrolladores es garantizar que los avances hacia modelos de inteligencia artificial general (AGI) se produzcan bajo estrictos protocolos de contención que prioricen en todo momento la integridad física y la estabilidad de la sociedad global.
El establecimiento de umbrales cuantitativos objetivos para la supervisión de la inteligencia artificial proporciona un marco regulatorio claro que fomenta la inversión responsable en ciencia y tecnología, salvaguardando al mismo tiempo la seguridad física y los derechos fundamentales de los ciudadanos.