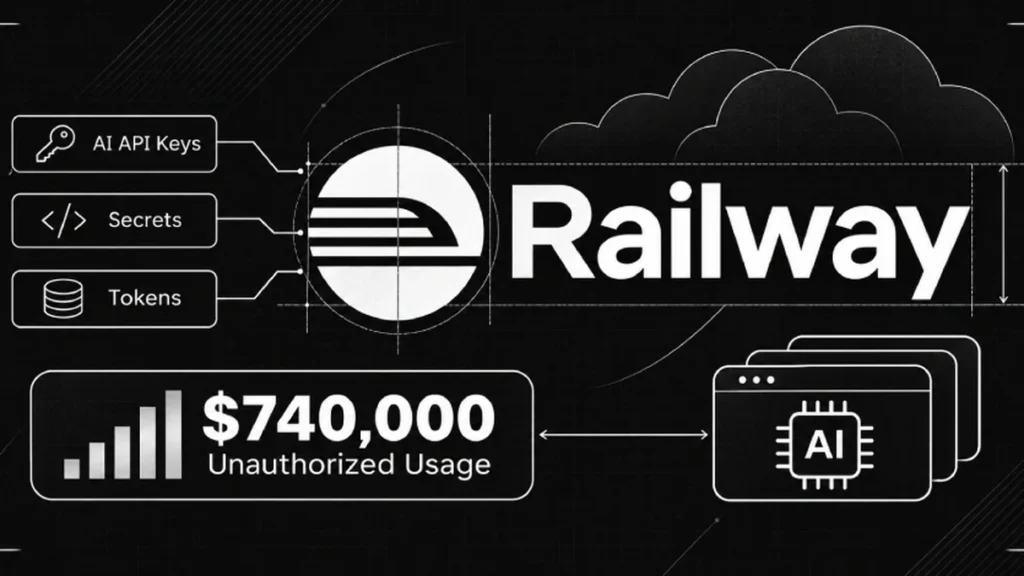
- Ciberatacantes sustrajeron credenciales de inteligencia artificial alojadas en la plataforma en la nube Railway.
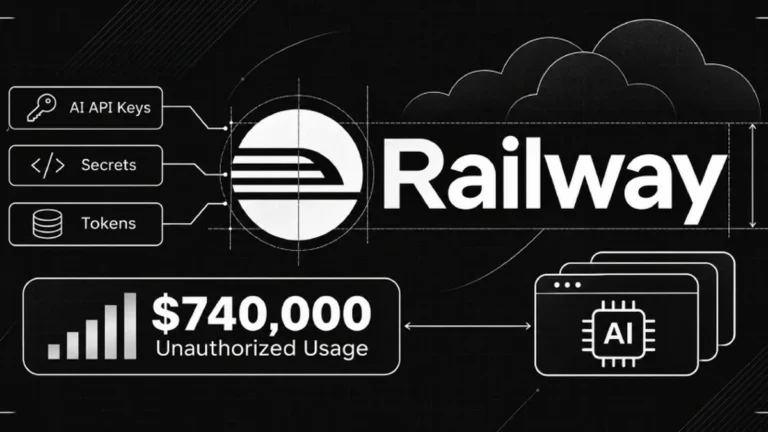
- El uso no autorizado de las claves API causó gastos no reconocidos por USD 740.000 a los desarrolladores.
- La empresa confirmó que cerca de 100.000 entornos de trabajo sufrieron la exposición de sus variables secretas.
- Railway prometió cubrir de sus fondos propios los valores facturados indebidamente a sus usuarios.
La proveedora de infraestructura en la nube Railway reconoció que una intrusión en sus bases de datos provocó el robo de claves de IA almacenadas por sus clientes, resultando en facturaciones fraudulentas que alcanzaron los USD 740.000. Las credenciales sustraídas fueron empleadas por actores maliciosos para consumir intensivamente capacidad de procesamiento en modelos de lenguaje avanzados sin el consentimiento de los titulares de las cuentas.
Consecuencias operativas tras el robo de claves de IA en servidores
La plataforma es utilizada por miles de programadores a nivel mundial para compilar y ejecutar aplicaciones web, guardando las claves de acceso a APIs externas como variables secretas de configuración. Los atacantes vulneraron los sistemas internos y consumaron el robo de claves de IA tras desencriptar datos en cerca del 1,85% de las cuentas activas, lo que representa unos 100.000 espacios de trabajo expuestos.
El análisis de los registros demostró que los intrusos efectuaron búsquedas dirigidas a extraer tokens de autorización de servicios como OpenAI y Anthropic. Estas claves fueron conectadas a granjas clandestinas de generación de contenido y herramientas automatizadas, disparando las tarifas mensuales de los desarrolladores en cuestión de horas.
Ante la gravedad de la situación, la dirección de Railway contactó a los afectados y coordinó con las empresas proveedoras de modelos de inteligencia artificial la invalidación inmediata de los accesos vulnerados, aislando los clústeres comprometidos para evitar la persistencia de actores maliciosos en la red.
Asimismo, los técnicos implementaron auditorías de seguridad sobre las rutinas de cifrado en reposo para impedir que futuras intrusiones puedan descifrar variables confidenciales de los desarrolladores de software.
Responsabilidad corporativa y protección de secretos empresariales
La protección de infraestructuras en la nube resulta vital para el ecosistema productivo de software, en una coyuntura donde los grandes actores de la industria atraen millones de dólares en inversiones como cuando Anthropic prepara su salida a bolsa con millonarias ventas de paquetes accionarios de sus fundadores.
En un gesto valorado por la comunidad técnica frente al robo de claves de IA, la compañía Railway ratificó su compromiso de absorber de sus propias reservas el costo de los gastos no autorizados en caso de que los proveedores de IA no emitan notas de crédito a favor de las cuentas perjudicadas.
Desde el portal de ciberseguridad The Hacker News se remarcó la importancia de utilizar módulos de firma digital y gestores de secretos con rotación periódica automática para evitar que la filtración de un único token comprometa presupuestos corporativos enteros.
El incidente pone de relieve la vulnerabilidad de las variables de entorno en la nube y la necesidad de aplicar esquemas de autenticación basados en identidades federadas sin contraseñas estáticas.
Auditores forenses señalaron que los atacantes utilizaron herramientas automatizadas diseñadas específicamente para rastrear patrones de texto correspondientes a claves privadas de OpenAI, Anthropic y Hugging Face en memoria volátil de contenedores compartidos.
Frente a esta amenaza creciente, las plataformas de computación distribuida aceleran la adopción de enclaves seguros de ejecución y bóvedas criptográficas con hardware dedicado para proteger los secretos de desarrollo sin exponerlos a la red pública.
Las organizaciones que integran modelos de lenguaje a gran escala en sus entornos de producción deben establecer rotaciones automatizadas de credenciales mediante bóvedas seguras, restringiendo los privilegios de cada token operativo para aislar posibles incidentes y mitigar riesgos en la nube.