- Millones de ciudadanos en Ucrania y Rusia reciben notificaciones de emergencia erróneas en sus teléfonos móviles.
- Incursiones cibernéticas simultáneas vulneran los servidores de aplicaciones oficiales de protección civil y defensa.
- Los mensajes manipulados ordenaban evacuaciones inmediatas e instrucciones falsas de refugio antiaéreo.
- Organismos de seguridad informática de ambos países confirman la neutralización de accesos y refuerzan cortafuegos.
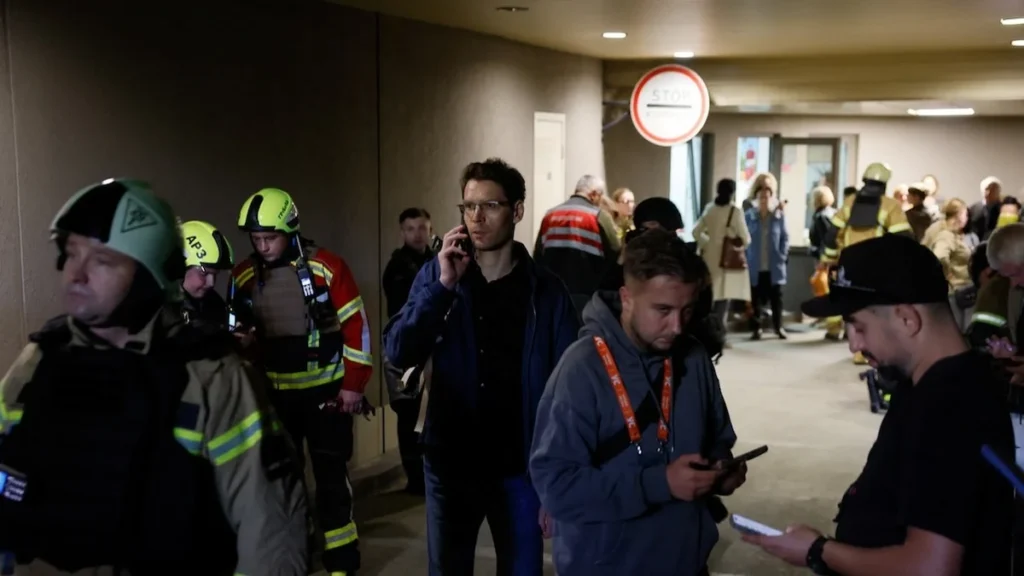
En una escalada tecnológica inédita que sembró confusión y zozobra entre la población civil, usuarios de ambos lados del frente bélico reportaron la recepción masiva de alertas falsas tras ciberataques que vulneraron los servidores centrales de las aplicaciones móviles oficiales de alerta temprana en Ucrania y Rusia. Las notificaciones fraudulentas, que llegaron de forma simultánea a millones de pantallas de teléfonos inteligentes, ordenaban evacuaciones de emergencia ante supuestos bombardeos inminentes y ataques químicos que jamás tuvieron lugar, evidenciando la fragilidad de las plataformas de comunicación gubernamental.
De acuerdo con el informe oficial divulgado por el Equipo de Respuesta de Emergencia de Ucrania, los atacantes informáticos lograron infiltrarse en los paneles de administración de los sistemas de mensajería masiva mediante el robo de credenciales de operadores autorizados y la explotación de vulnerabilidades en las interfaces de programación (API). La incursión permitió emitir advertencias de sirena roja con sonido estridente en regiones urbanas densamente pobladas, desatando escenas de pánico en estaciones de transporte y centros de trabajo antes de que los canales estatales desmintieran la autenticidad de los avisos.
Guerra psicológica y alertas falsas tras ciberataques a sistemas civiles
La emisión de alertas falsas tras ciberataques responde a una sofisticada táctica de guerra psicológica que busca desgastar la moral pública y socavar la confianza en los mecanismos oficiales de seguridad ciudadana. En territorio ruso, las autoridades del Ministerio de Situaciones de Emergencia (EMERCOM) confirmaron que sus frecuencias de radiodifusión digital y canales móviles sufrieron hackeos coordinados que transmitieron mensajes apócrifos en varias provincias limítrofes y centros urbanos del interior.
Analistas de seguridad estratégica señalan que estos episodios representan una evolución peligrosa en las tácticas de guerra híbrida, donde la manipulación de la infraestructura digital busca generar parálisis social y caos civil sin necesidad de disparar armamento convencional. Estas amenazas informáticas conectan con las evaluaciones internacionales sobre ataques a infraestructuras informáticas estatales y la imperiosa necesidad de aislar los sistemas de socorro civil de redes de acceso público vulnerables a intromisiones hostiles.
Medidas periciales y blindaje de las plataformas de protección ciudadana
Tras neutralizar la intrusión, los equipos de ciberdefensa de ambos Estados procedieron a restablecer los protocolos de seguridad, aplicando un cierre temporal preventivo en las vías automatizadas de mensajería para realizar auditorías forenses profundas. Las investigaciones preliminares sugieren que los ciberataques fueron ejecutados por colectivos de hackers patrióticos y grupos de operaciones especiales que emplearon redes distribuidas de servidores proxy para ocultar su procedencia real.
Especialistas del Instituto de Estudios Estratégicos de Londres remarcaron que sembrar desconfianza en los sistemas de alerta temprana conlleva riesgos letales para la población. Si los ciudadanos se acostumbran a ignorar las sirenas telefónicas por considerarlas falsas alarmas provocadas por hackers, el número de víctimas podría dispararse dramáticamente en caso de un ataque balístico real que requiera evacuación inmediata a refugios subterráneos.
Compañías de telecomunicaciones que prestan servicios de pasarela de mensajería corta (SMS) y notificaciones push anunciaron la adopción de esquemas de autenticación multifactor física para cualquier operador que tenga privilegios de emisión de alertas nacionales. Asimismo, se incorporarán firmas criptográficas descentralizadas que permitan a los sistemas operativos de los teléfonos móviles validar de forma instantánea la autenticidad del emisor antes de desplegar advertencias sonoras estridentes en la pantalla del usuario.
El incidente ha motivado reuniones urgentes entre ministros del Interior de la Unión Europea para revisar la ciberseguridad de las redes de alerta temprana comunitaria bajo el protocolo EU-Alert. Se acordó acelerar pruebas de penetración periódicas realizadas por piratas informáticos éticos certificados para descubrir posibles brechas antes de que grupos hostiles puedan explotarlas en situaciones de emergencia civil real.
Como concluye el reporte de conflicto de reporte de conflicto en Infobae, la guerra moderna ya no se libra únicamente en las trincheras físicas, sino también en el ciberespacio que gestiona la vida cotidiana de las poblaciones urbanas. El desafío urgente para las administraciones públicas radicará en certificar con firmas digitales inviolables cada notificación de auxilio, impidiendo que la tecnología concebida para salvar vidas se convierta en una herramienta de pánico masivo inducido.
Fuente editorial: Información elaborada a partir del reporte de Infobae y fuentes documentales verificadas.