- El gasto total en firmas de ciberseguridad tradicional en EE. UU. cayó un 26% en el último año.
- La demanda de ciberdefensa nativa en la nube y modelos de IA creció un extraordinario 268%.
- Las corporaciones recortan herramientas heredadas para concentrar recursos en detección predictiva.
- Startups de protección de datos sintéticos y seguridad de APIs captan la atención del capital de riesgo.
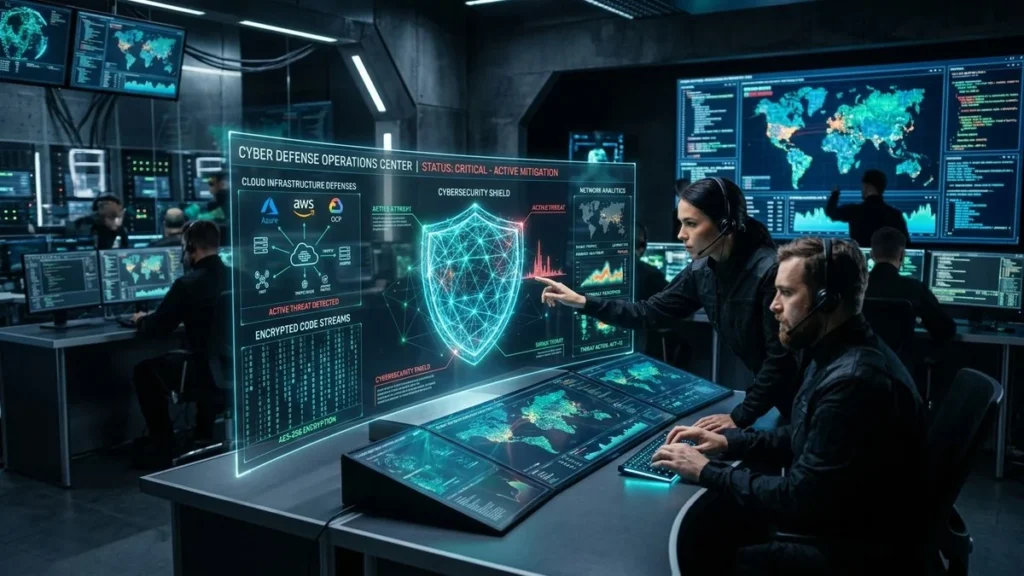
El mercado de la ciberseguridad corporativa en Estados Unidos experimentó un comportamiento marcadamente heterogéneo durante el último ejercicio financiero. Mientras el financiamiento total y la contratación de soluciones de seguridad informática tradicional sufrieron un desplome del 26% debido al endurecimiento presupuestario y las altas tasas de interés, un segmento altamente especializado desafió la tendencia general: las plataformas de ciberseguridad en la nube potenciadas por inteligencia artificial registraron un crecimiento récord del 268% en facturación y rondas de inversión.
De acuerdo con informes de mercado de firmas de análisis tecnológico y de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), las empresas han comenzado a consolidar proveedores, prescindiendo de antivirus periféricos y cortafuegos locales para adoptar arquitecturas unificadas de Zero Trust (Confianza Cero) capaces de proteger infraestructuras híbridas dispersas entre servidores de Amazon Web Services, Microsoft Azure y Google Cloud.
Reconfiguración del gasto corporativo y riesgos algorítmicos
El catalizador fundamental de este viraje estratégico ha sido la proliferación de ciberataques impulsados por IA generativa, como campañas de phishing altamente personalizadas, malware polimórfico y ataques de denegación de servicio automatizados contra interfaces de programación de aplicaciones (APIs). Los directores de seguridad de la información (CISO) señalan que los equipos humanos ya no pueden responder con suficiente velocidad a amenazas que mutan en fracciones de segundo, haciendo indispensable la adopción de algoritmos defensivos autónomos.
La consultora tecnológica Gartner constata en sus relevamientos que más del 70% de las corporaciones multinacionales priorizan el presupuesto destinado a la seguridad de datos no estructurados y la gobernanza de modelos de lenguaje sobre cualquier otra partida informática. Esta reasignación de capital explica por qué proveedores heredados ven mermar sus ingresos mientras startups de seguridad cloud duplican sus valoraciones en Wall Street.
El vertiginoso avance de las tecnologías algorítmicas genera debates regulatorios y dilemas jurídicos en múltiples industrias, desde la protección de infraestructuras críticas hasta la propiedad intelectual, en consonancia con la discusión abierta sobre si crear música con inteligencia artificial encierra riesgos reales de prisión por manipulación de plataformas y derechos de autor.
Perspectivas del capital de riesgo y resiliencia digital
Fondos de capital de riesgo especializados en Silicon Valley han modificado drásticamente sus tesis de inversión, alejándose de empresas con soluciones puntuales para respaldar consorcios capaces de ofrecer visibilidad holística de vulnerabilidades en tiempo real. La convergencia entre automatización defensiva y cumplimiento de normativas de privacidad se consolida como el factor crítico de selección para juntas directivas que buscan mitigar riesgos reputacionales y sanciones millonarias.
Analistas del sector proyectan que durante los próximos veinticuatro meses el mercado asistirá a una intensa ola de fusiones y adquisiciones, donde los grandes gigantes del software absorberán a desarrolladores de herramientas de detección predictiva para integrar la ciberdefensa como una capa nativa e invisible en todos los servicios de computación en la nube.
Proliferación de agentes de IA y defensa perimetral
La rápida proliferación de agentes de inteligencia artificial y modelos lingüísticos en tareas de programación ha derivado en la creación accidental de código vulnerable, abriendo brechas de seguridad que los ciberdelincuentes aprovechan para infiltrar sistemas corporativos. Ante esta amenaza, los departamentos de ciberdefensa implementan herramientas de análisis estático y dinámico continuo capaces de examinar millones de líneas de software antes de su puesta en producción en servidores públicos.
Directores de seguridad informática en entidades bancarias y empresas de telecomunicaciones señalan que la ciberseguridad en la nube ya no se percibe como un costo operativo accesorio, sino como un habilitador indispensable de la continuidad del negocio. El incremento en las primas de los ciberseguros ha presionado a las organizaciones a certificar que sus defensas perimetrales emplean modelos de detección conductual capaces de bloquear intrusiones en segundos.
Especialistas en gobernanza tecnológica advierten que la protección integral de las cadenas de suministro digital exige que las empresas auditen a sus proveedores externos de software. La resiliencia cibernética se ha convertido en un requisito contractual ineludible para licitaciones con administraciones públicas y corporaciones internacionales.
Directivos de fondos de inversión prevén que las empresas de ciberseguridad que integren capacidades autónomas de mitigación alcanzarán un liderazgo indiscutible en los mercados bursátiles globales durante los próximos ejercicios fiscales.