- Más de 3.400 centros de datos de inteligencia artificial resultaron infectados por el virus.
- La técnica esconde instrucciones binarias dañinas dentro de rimas y versos literarios.
- Los atacantes buscan apoderarse de modelos propietarios y tarjetas gráficas en la nube.
- Organismos internacionales aconsejan aislar redes de desarrollo que utilicen pesos externos.
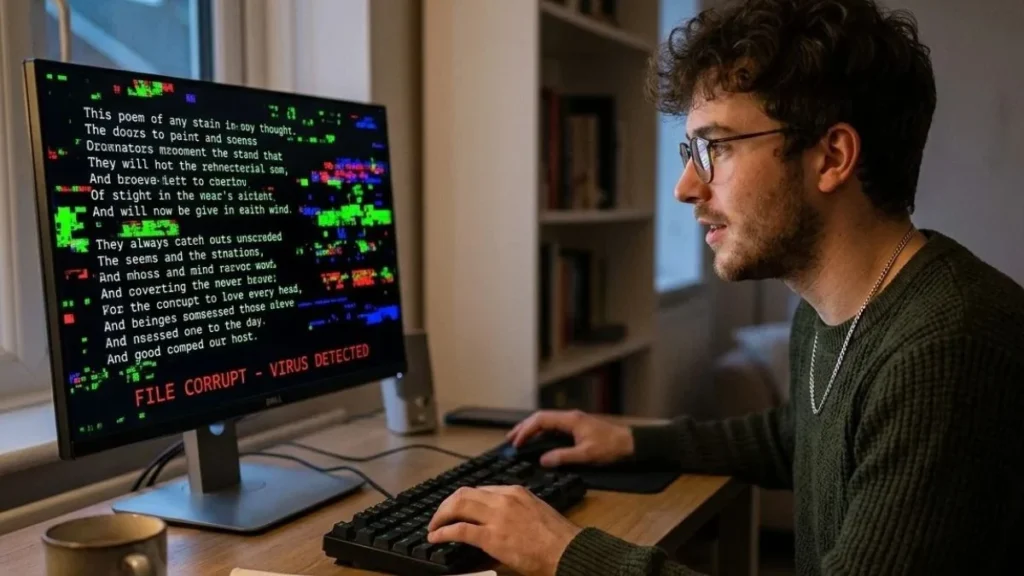
Una novedosa y peligrosa amenaza informática alertó a la industria tecnológica internacional luego de que investigadores de ciberdefensa confirmaran que más de 3.400 servidores de inteligencia artificial fueron vulnerados mediante un malware encubierto dentro de estrofas poéticas.
Mecanismo de ataque y burla a los escáneres antivirus
El código malicioso utiliza métodos de esteganografía para ocultar instrucciones de control remoto en archivos de texto que simulan poemas clásicos. Dado que los analizadores de código malicioso no catalogan la poesía como una amenaza, el texto superó los controles de seguridad en repositorios de código abierto.
Una vez que el servidor procesaba los datos, una rutina oculta ejecutaba comandos que abrían puertas traseras permanentes en los equipos. Esta situación ocurre mientras la industria busca mayor protección en infraestructura, tal como se detalló en el análisis de optimización en Windows 11 respecto a la seguridad de procesos y gestión de memoria.
Impacto en empresas y recomendaciones técnicas
El reporte del organismo de seguridad cibernética CISA reveló que la campaña afectó a empresas tecnológicas en Estados Unidos, Europa y Asia, permitiendo a los delincuentes robar pesos confidenciales de modelos algorítmicos valorados en millones de dólares.
Entidades del consorcio de seguridad informática SANS Institute instaron a los administradores de sistemas a auditar los permisos de sus servidores y bloquear conexiones entrantes y salientes no autorizadas en clústeres de computación en la nube.
Técnicas esteganográficas en la infraestructura de computación en la nube
La particularidad de la campaña PoeticPayload radica en la explotación de la confianza ciega que muchos ingenieros depositan en los archivos de texto que acompañan a los pesos neuronales de código abierto. Al incrustar código malicioso en líneas de poesía clásica, los ciberatacantes lograron que repositorios colaborativos distribuyeran inadvertidamente puertas traseras a centros de datos en más de 40 países.
De acuerdo con análisis técnicos publicados por el consorcio de ciberseguridad Kaspersky, una vez que la biblioteca de inferencia lee el archivo de configuración, se ejecuta una orden en memoria que descarga herramientas de espionaje para sustraer credenciales de acceso a entornos de computación en la nube.
Medidas preventivas urgentes para administradores de TI
Los equipos de respuesta ante incidentes informáticos recomiendan a los centros de cómputo verificar las firmas criptográficas de los archivos descargados y segmentar las redes de prueba para evitar que los entornos de experimentación con modelos de IA tengan acceso a bases de datos corporativas sensibles, protegiendo así la integridad de los activos tecnológicos institucionales.
Expertos en seguridad digital recomiendan a las entidades públicas y privadas implementar análisis de comportamiento en tiempo real y restringir los permisos de ejecución en servidores que procesan inteligencia artificial, reduciendo los riesgos de secuestro de infraestructura o filtración de datos sensibles.
Especialistas en seguridad de la información enfatizan que la adopción de modelos de inteligencia artificial debe ir acompañada de protocolos estrictos de control de accesos, garantizando que los entornos de desarrollo no se conviertan en vías de entrada para ataques informáticos a gran escala.
Las recomendaciones de las agencias de ciberdefensa apuntan a aislar las redes de experimentación y exigir certificaciones de autenticidad en cada componente de software utilizado por las empresas tecnológicas.
Las recomendaciones de los expertos apuntan a reforzar los sistemas de detección temprana y promover una cultura de ciberseguridad proactiva que impida la filtración de datos y salvaguarde las plataformas de inteligencia artificial frente a amenazas digitales emergentes.